SSL-administration för ADFS och WAP
Konfiguration av SSL-certifikat för Active Directory Federation Services (ADFS) och Web Application Proxy (WAP) med PowerShell.
Introduktion
Active Directory Federation Services (ADFS) fungerar som single sign-on (SSO) mellan olika organisationer och system, så att användare kan logga in med sitt Active Directory-konto på resurser utanför den egna organisationen.
Web Application Proxy (WAP) är en tjänst på Remote Access-servern som ger externa användare åtkomst till interna webbapplikationer och använder ADFS för att validera inloggningen.
Certifikatet ska installeras på flera servrar, så det är mest praktiskt att ha det i .PFX-format.
Du kan få certifikatet antingen genom att använda vår CSR-tjänst eller genom att exportera certifikatet från MMC-konsolen när det är installerat.
Börja med att installera certifikatet på samtliga servrar, både ADFS- och WAP-servrarna.
Följ sedan Konfiguration på ADFS.
Avsluta med Konfiguration på WAP.
Exportera certifikatet till en .PFX-fil
- Logga in på servern med ett administratörskonto.
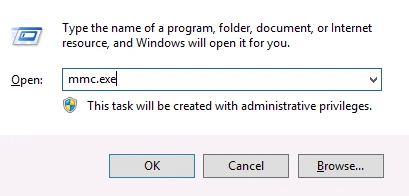
- Tryck på Windows-tangenten + R
Skriv mmc.exe
Klicka på OK.
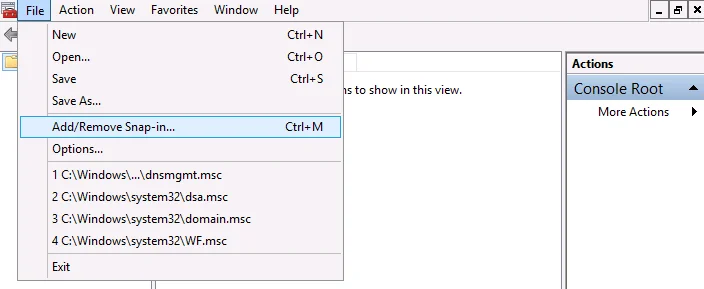
- Under File, klicka på Add/Remove Snap-in.
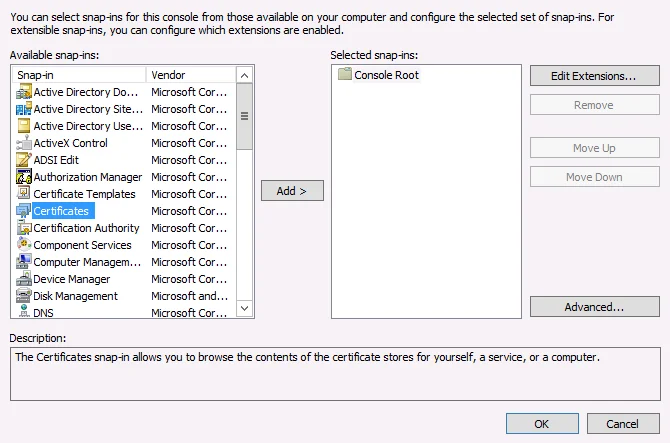
- Välj Certificates.
Klicka på Add.
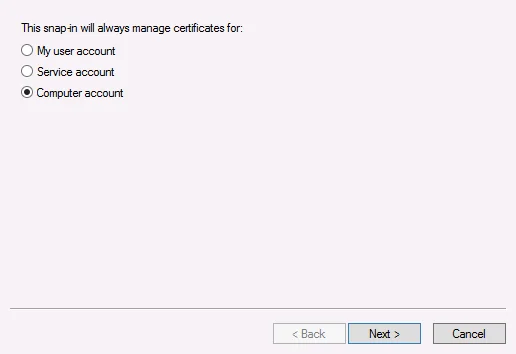
- Välj Computer account.
Klicka på Next.
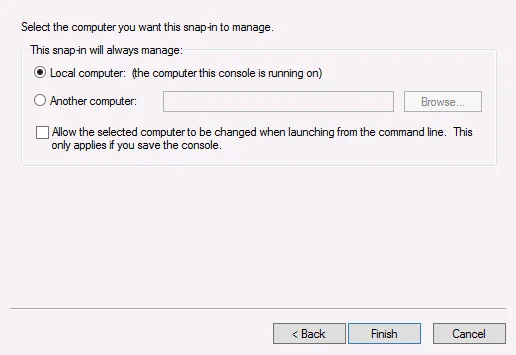
- Välj Local computer.
Klicka på Finish.
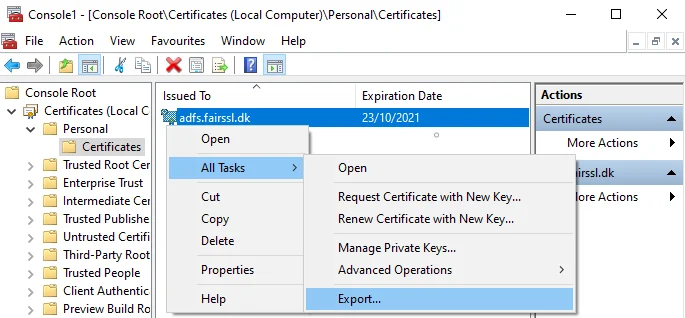
- Expandera filträdet tills mappen Certificates under Personal blir synlig och klicka på den.
Högerklicka på det certifikat du vill exportera.
Välj All Tasks.
Klicka på Export.
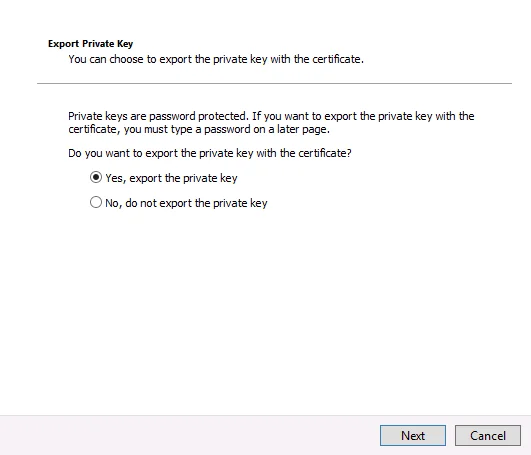
- Välj Yes, export the private key.
Klicka på Next.
- Välj Personal Information Exchange - PKCS #12 (.PFX).
Klicka på Next.
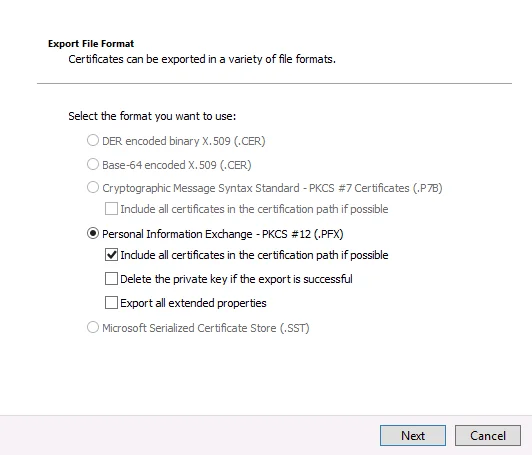
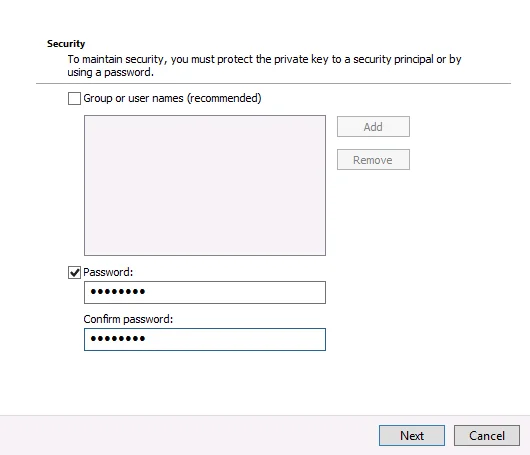
- Markera Password: och ange ett lösenord som skyddar .PFX-filen (kom ihåg att spara lösenordet på ett säkert ställe).
Klicka på Next.
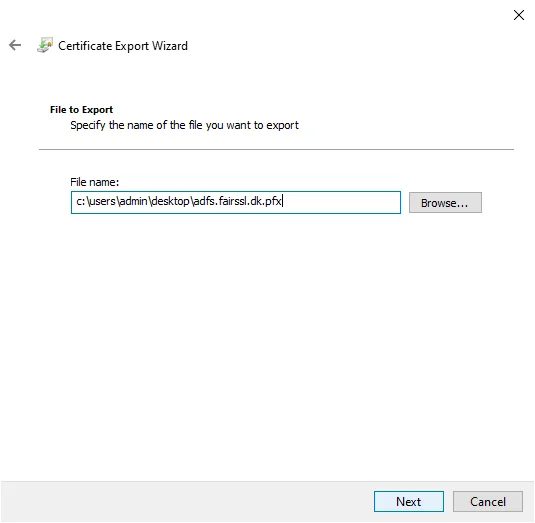
- Välj var .PFX-filen ska sparas och ge den ett namn som visar vilket certifikat den innehåller.
Klicka på Next.
Klicka på Finish.
Installera certifikatet genom att importera .PFX-filen
- Logga in på servern med ett administratörskonto.
Spara den mottagna filen där du hittar den igen, till exempel på skrivbordet.
- Tryck på Windows-tangenten + R
Skriv mmc.exe
Klicka på OK.
- Under File, klicka på Add/Remove Snap-in.
- Välj Certificates.
Klicka på Add.
- Välj Computer account.
Klicka på Next.
- Välj Local computer.
Klicka på Finish.
- Expandera filträdet tills mappen Personal blir synlig.
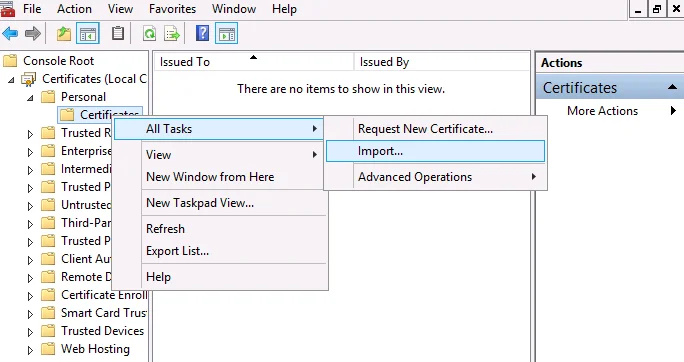
Högerklicka på Personal.
Välj All Tasks.
Klicka på Import.
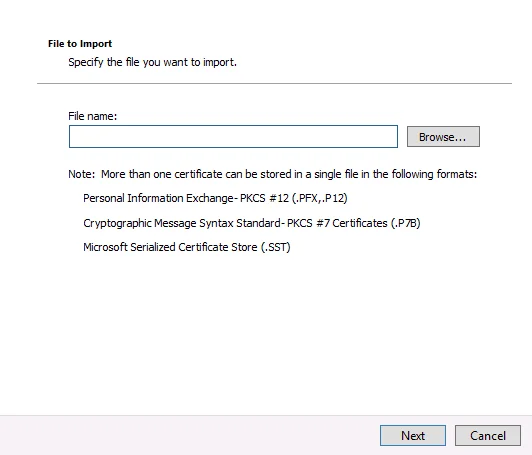
- Klicka på Browse och leta upp .PFX-filen.
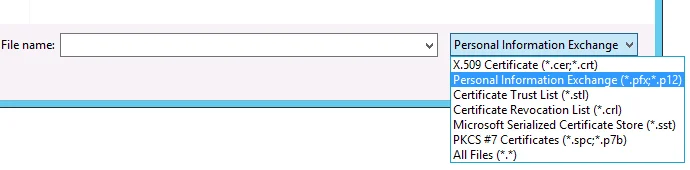
- Ändra filtyp till Personal Information Exchange (*.pfx;*.p12) i det nedre högra hörnet och välj rätt fil.
Klicka på Open.
Klicka på Next.
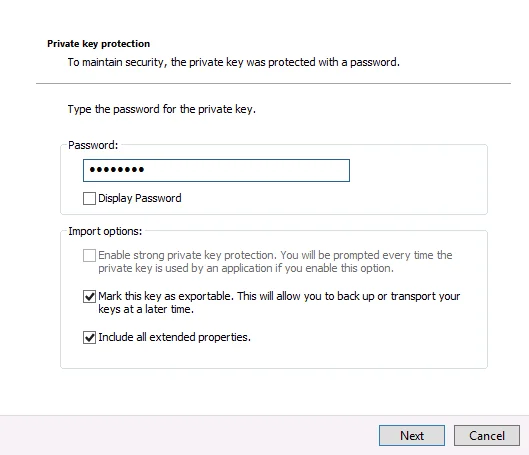
- Ange lösenordet här om filen är lösenordsskyddad, vilket den normalt är.
Om du har använt vår CSR-tjänst har du fått lösenordet via sms.
Klicka på Next.
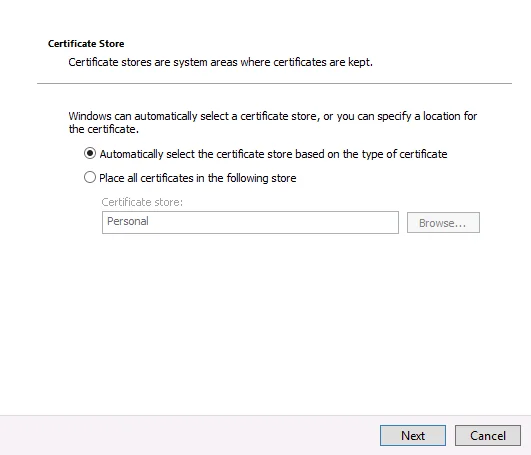
- Välj Automatically select the certificate store based on the type of certificate.
Klicka på Next.
Klicka på Finish.
Konfiguration på ADFS
- Logga in på den primära ADFS-servern med ett administratörskonto.
- Öppna PowerShell som administratör.
- Kör följande kommando för att se alla installerade certifikat:
dir Cert:\LocalMachine\My\
- Kör följande kommando för att använda det nya certifikatet:
Set-AdfsSslCertificate -Thumbprint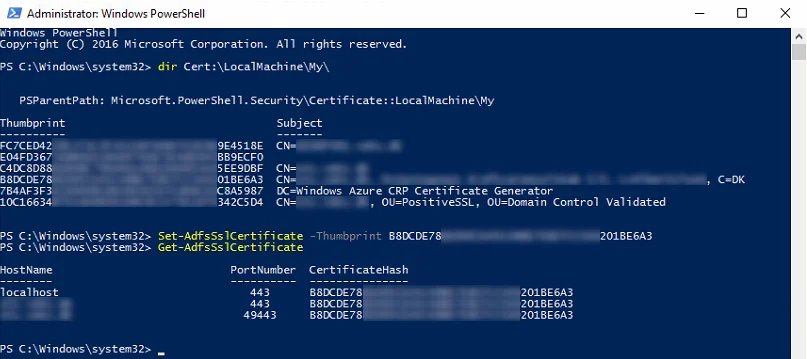
- Kör följande kommando för att verifiera att certifikatet har aktiverats korrekt:
Get-AdfsSslCertificate- Om ADFS-servrarna kör Windows Server 2016 eller senare kommer den primära servern automatiskt att uppdatera de sekundära servrarna. Kör servrarna Windows Server 2012 måste du upprepa steget på varje sekundär server.
Konfiguration på WAP
- Logga in på WAP-servern med ett administratörskonto.
- Öppna PowerShell som administratör.
- Kör följande kommando för att använda det nya certifikatet:
- Set-WebApplicationProxySslCertificate -Thumbprint
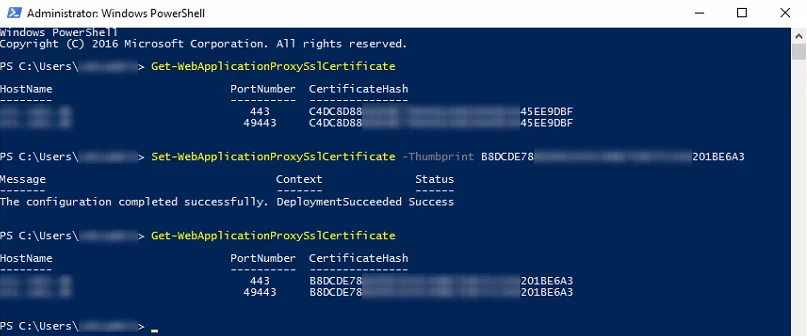
- Kör följande kommando för att verifiera att certifikatet har aktiverats korrekt:
Get-WebApplicationProxySslCertificate- Upprepa detta på samtliga WAP-servrar.
Förbättra din TLS-säkerhet
Använd IIS Crypto för att konfigurera säkra TLS-protokoll och chiffersviter på din Windows Server.
IIS Crypto TLS-konfigurationsguide